
Provisionamento de folha de pagamento usando SCIM da Microsoft
Funcionalidade que permite sincronizar automaticamente os dados da folha de pagamento (colaboradores e grupos) do Microsoft Entra ID para o Whalemate, utilizando o protocolo padrão SCIM.
Para que serve?
Automatiza a alta, a atualização e a baixa de colaboradores no Whalemate a partir dos dados que já existem no Microsoft Entra ID.
Elimina a carga manual ou por arquivo da folha de pagamento.
Mantém sincronizados os grupos do Microsoft Entra ID com as equipes/grupos no Whalemate.
Centraliza a fonte de verdade dos dados de colaboradores no Microsoft Entra ID, reduzindo inconsistências.
Como se usa ou implementa?
Requisito prévio: ter Microsoft Entra ID P1 (incluído no Microsoft 365 E3 para clientes empresariais, ou no Microsoft 365 Empresa Premium para pequenas e médias empresas).
Criar a aplicação no Microsoft Azure
Acessar https://portal.azure.com/#home
Ir em Aplicações empresariais
Clicar em Gerenciar → Todas as aplicações → + Nova aplicação
Clicar em Criar sua própria aplicação
Preencher:
Nome da aplicação: Whalemate Provisionamento SCIM
Opção: Integrar qualquer outra aplicação que não esteja na galeria
Pressionar Criar
Isso cria a aplicação no Microsoft Azure que permitirá a integração da folha de pagamento com a plataforma do Whalemate.
Configurar o provisionamento
Ir em Gerenciar → Provisionamento → Nova configuração
Preencher os campos:
Método de autenticação: Autenticação de portador
URL do inquilino: https://back.whalemate.com/scim/v2
Token secreto
Como gerar o Token secreto:
Acessar https://app.whalemate.com → Configuração → Integrações → Azure AD | SCIM → Importar → Gerar Token Bearer
O Token Bearer é exibido apenas uma vez. É obrigatório copiá-lo e guardá-lo em um lugar seguro antes de fechar a caixa de diálogo, já que não poderá ser visualizado novamente (a partir daí, só será possível gerenciar a integração por lá).
Validação: antes de criar a configuração, é preciso pressionar Testar conexão. Se a conexão for bem-sucedida, o botão Criar é habilitado; se falhar, é necessário revisar a URL do inquilino e o Token secreto.
Uma vez criada, o Estado da configuração aparece como Desabilitado até que o provisionamento seja iniciado (ver passo 5).
Atribuir atributos
Ir em Gerenciar → Atribuição de atributos (versão prévia)
a) Provisão Microsoft Entra ID Users — mapear os atributos entre SCIM e Microsoft Entra ID conforme a seguinte correspondência:
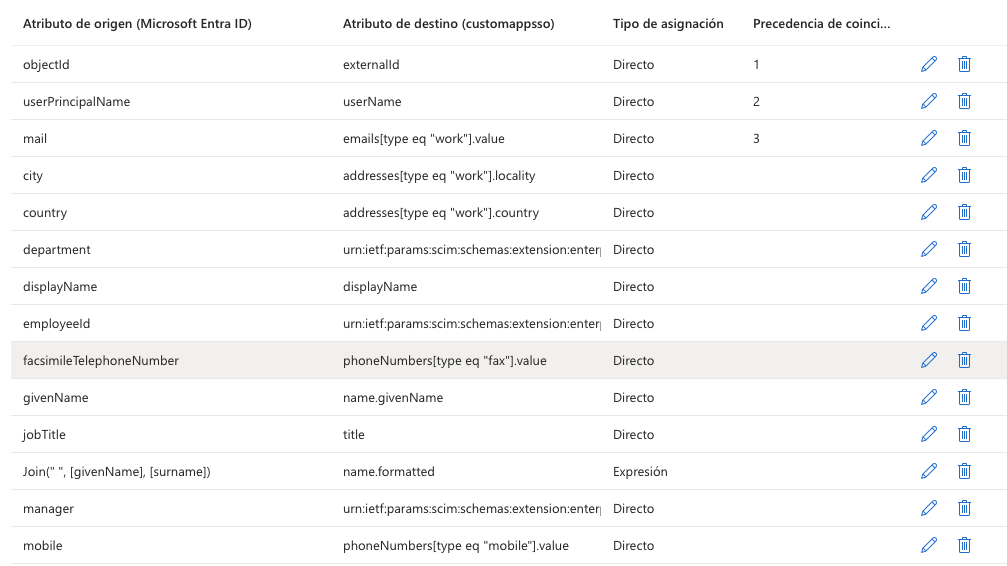
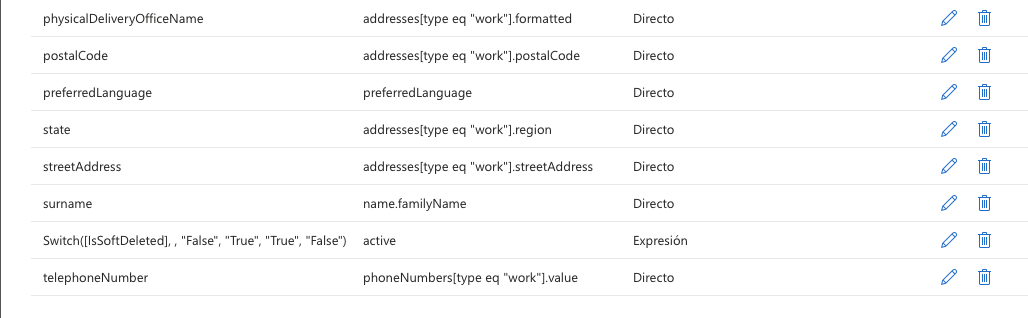
—
(*) Se o campo mail estiver vazio, ele é preenchido automaticamente com o User Principal Name (UPN).
Por padrão, o único campo que deve ser modificado manualmente é externalId, com o valor employeeId.
Precedência de correspondência a estabelecer:
externalId ↔ objectId
userName ↔ userPrincipalName
emails[type eq "work"].value ↔ mail
b) Provisão Microsoft Entra ID Groups — mapear com a seguinte precedência:
externalId ↔ objectId
displayName ↔ displayName
Atribuir usuários e grupos
Ir em Gerenciar → Usuários e grupos → + Adicionar usuário ou grupo
Clicar em Nenhuma selecionada, escolher a aba Grupos e selecionar o(s) grupo(s) que serão sincronizados automaticamente para o provisionamento
Pressionar Selecionar e depois Atribuir
Ao atribuir um grupo à aplicação, apenas os usuários que estiverem diretamente nesse grupo terão acesso. A atribuição não se aplica em cascata a grupos aninhados.
Iniciar o provisionamento
Ir em Gerenciar → Provisionamento
Clicar em Iniciar provisionamento
Voltar em Gerenciar → Provisionamento e confirmar que o Estado do provisionamento fique como Ativado
❓ Perguntas frequentes
O que acontece se um colaborador não tiver o e-mail configurado no Microsoft Entra ID?
O sistema preenche automaticamente o campo com o User Principal Name (UPN) do usuário.Posso ver o Token Bearer novamente se eu perdê-lo?
Não. O token é exibido apenas uma vez ao ser gerado. Se for perdido, é necessário gerar um novo a partir de Configuração → Integrações → Azure AD | SCIM.Qual versão do Microsoft 365 eu preciso para usar essa funcionalidade?
É necessário Microsoft Entra ID P1, incluído no Microsoft 365 E3 (empresas) ou Microsoft 365 Empresa Premium (pequenas e médias empresas).Se eu sincronizar um grupo com subgrupos aninhados, os subgrupos também são sincronizados?
Não. A atribuição de um grupo não se aplica em cascata a grupos aninhados; apenas os usuários que pertencem diretamente ao grupo selecionado são sincronizados.É obrigatório modificar todos os atributos mapeados?
Não. Por padrão, o único campo que requer modificação manual é externalId, que deve ser configurado com o valor employeeId.
Tem feedback ou quer solicitar melhorias? Conte para nós em roadmap.whalemate.com/roadmap